2 Normy a modelowanie procesów
Efekty uczenia się: W1, W3, U2, U7 · Treści programowe: 2 · Czas: Nauka 40 min, Wyzwanie 50 min
2.1 Nauka
Po co normy w modelowaniu procesów
Norma to dokument, w którym uzgodniono, jak coś robić albo opisywać, żeby różne organizacje rozumiały to tak samo. Normy międzynarodowe wydaje ISO (Międzynarodowa Organizacja Normalizacyjna), często razem z IEC. W Polsce przyjmuje je Polski Komitet Normalizacyjny jako Polskie Normy z oznaczeniem PN, a te przyjęte w całej Europie mają też oznaczenie EN.
W modelowaniu procesów informacyjnych spotkamy trzy normy. Każda odpowiada na inne pytanie:
| Norma | Krótka nazwa | Pytanie, na które odpowiada |
|---|---|---|
| PN-EN ISO 9001:2015 | zarządzanie jakością | jak zorganizować procesy, żeby dawały przewidywalny wynik dla klienta? |
| ISO/IEC 19510:2013 | notacja BPMN | jak narysować i zapisać model procesu, żeby każdy go rozumiał tak samo? |
| PN-EN ISO/IEC 27001:2017-06 | bezpieczeństwo informacji | jak chronić informację, którą proces przetwarza? |
Dwie z nich (ISO 9001 i ISO/IEC 27001) to normy systemów zarządzania. Opisują, co organizacja ma robić, ale nie mówią, jak to narysować. Trzecia (ISO/IEC 19510) jest normą notacji. Daje język, w którym da się pokazać spełnienie wymagań dwóch pierwszych. Model procesu jest miejscem, w którym te trzy normy się spotykają.
Normy są dokumentami płatnymi. Pełne teksty Polskich Norm sprzedaje i udostępnia w czytelni Polski Komitet Normalizacyjny. Wiele bibliotek uczelnianych ma dostęp do wybranych norm, więc zapytaj o nie w swojej bibliotece. Specyfikacja BPMN jest bezpłatna na stronie OMG. W tym rozdziale omawiamy tylko te elementy norm, które są potrzebne do modelowania.
ISO 9001: podejście procesowe
ISO 9001 opisuje system zarządzania jakością (quality management system). Nie jest normą „dla fabryk”. Certyfikat ISO 9001 mają też biblioteki, archiwa, uczelnie i urzędy. Norma opiera się na kilku zasadach. Dla modelowania najważniejsze są trzy.
Podejście procesowe (process approach). Organizacja ma rozumieć swoją działalność jako zbiór powiązanych procesów, a nie zbiór działów. W punkcie 4.4 norma wymaga, żeby organizacja określiła swoje procesy, a dla każdego z nich m.in.:
- wejścia i oczekiwane wyniki,
- kolejność procesów i ich wzajemne oddziaływanie,
- kryteria i metody, które zapewniają skuteczne działanie i nadzór,
- potrzebne zasoby,
- odpowiedzialności i uprawnienia,
- ryzyka i szanse,
- sposób oceny i doskonalenia procesu.
Porównaj tę listę z siedmioma pytaniami ze spotkania 1. Pokrywają się prawie całkowicie. Tabela kroków i diagram BPMN są więc naturalnym sposobem, żeby spełnić wymaganie punktu 4.4. Linia pokazuje odpowiedzialność, obiekty danych pokazują wejścia i wyniki, a strzałki pokazują kolejność.
Cykl PDCA (Plan–Do–Check–Act: zaplanuj, wykonaj, sprawdź, działaj). Każdy proces planuje się, wykonuje, mierzy jego wyniki i na tej podstawie poprawia. Ten sam cykl poznaliśmy jako cykl życia procesu. Model „jak jest” powstaje w fazie sprawdzania, a model „jak ma być” w fazie działania.
Myślenie oparte na ryzyku (risk-based thinking). Organizacja ma z góry zastanowić się, co w procesie może pójść źle, i zaplanować reakcję. W modelu BPMN takie miejsca widać jako wyjątki: przekroczony termin, błąd systemu, brak odpowiedzi od innej instytucji. Nauczymy się je rysować na spotkaniu 6.
ISO 9001: udokumentowane informacje
W punkcie 7.5 ISO 9001 posługuje się pojęciem udokumentowanych informacji (documented information). To informacje, które organizacja musi nadzorować i utrzymywać, oraz nośnik, na którym się znajdują. Norma rozróżnia dwa rodzaje:
- informacje utrzymywane, które opisują, jak działać, np. procedura, instrukcja, model procesu;
- informacje zachowywane, które są dowodem, że tak działano, np. rejestr zamówień, protokół, podpisany rewers.
Udokumentowane informacje trzeba nadzorować. Muszą być dostępne tam, gdzie są potrzebne, i chronione przed utratą poufności, niewłaściwym użyciem i utratą integralności. Organizacja decyduje też, kto może je zmieniać, jak oznacza wersje i jak długo je przechowuje.
Ten podział łatwo przenieść na model BPMN:
| W normie | W modelu BPMN | Przykład z biblioteki |
|---|---|---|
| informacja utrzymywana | cały diagram, adnotacja z podstawą prawną | model „Wypożyczenie międzybiblioteczne” zatwierdzony przez dyrektora |
| informacja zachowywana | obiekt danych ze stanem, magazyn danych | zamówienie [zrealizowane], rejestr wypożyczeń |
| nadzór nad zmianą | wersja modelu, data zatwierdzenia | „wersja 3 z 1 października” |
Dla biblioteki i archiwum to nic nowego. Zasady prowadzenia akt, instrukcja kancelaryjna i jednolity rzeczowy wykaz akt realizują tę samą ideę od dziesięcioleci. ISO 9001 tylko nazywa ją w sposób wspólny dla wszystkich branż.
Inne punkty ISO 9001 także dają się powiązać z krokami procesu. Punkt 7.2 wymaga, żeby osoby wykonujące pracę miały potrzebne kompetencje. Punkt 9.1 dotyczy monitorowania i pomiaru, np. czasu realizacji zamówienia. Punkt 8.5.3 przypomina, że organizacja odpowiada za własność klienta, a norma wymienia wśród jej przykładów dane osobowe. To ważne w każdym procesie, w którym czytelnik czy wnioskodawca podaje swoje dane.
ISO/IEC 19510: BPMN jako norma
Notację BPMN opracowała organizacja OMG (Object Management Group). Wersja 2.0.1 została przyjęta przez ISO i IEC jako norma ISO/IEC 19510:2013. Dzisiejsza wersja specyfikacji OMG to 2.0.2. Różni się od 2.0.1 tylko drobnymi poprawkami, więc w kursie traktujemy je jako jedną notację.
Co daje to, że notacja jest normą?
- Wspólne znaczenie symboli. Romb z krzyżykiem oznacza bramkę wykluczającą w każdym programie i w każdej organizacji. Model narysowany przez analityka w Krakowie przeczyta archiwista w Gdańsku.
- Wspólny format pliku. Norma określa nie tylko wygląd symboli, ale też zapis modelu w XML. Plik
.bpmnz Camunda Modeler otworzysz w Signavio, Bizagi czy na stronie demo.bpmn.io. Ma to znaczenie dla instytucji publicznych. Dokumentacja procesów nie zależy od jednego producenta oprogramowania. - Ścisła semantyka. Specyfikacja opisuje, co dokładnie oznacza każdy symbol w działaniu. Dzięki temu model może zostać wykonany przez silnik procesów. Wrócimy do tego na spotkaniu 12.
- Klasy zgodności. Norma nie wymaga, żeby każdy program obsługiwał wszystkie elementy. Określa zestawy elementów, które program musi rozpoznawać.
Klasy zgodności modelowania odpowiadają trzem poziomom modelu ze spotkania 1:
| Klasa zgodności | Co obejmuje (przykłady) | Poziom modelu |
|---|---|---|
| opisowa (Descriptive) | baseny, linie, zadania, podprocesy, zdarzenia początkowe i końcowe, bramki wykluczające i równoległe, przepływ sekwencji i komunikatów, obiekty i magazyny danych, adnotacje | opisowy |
| analityczna (Analytic) | wszystko z klasy opisowej oraz m.in. zdarzenia graniczne, zdarzenia pośrednie, bramki inkluzywne i oparte na zdarzeniach, pętle | analityczny |
| ogólna wykonywalna (Common Executable) | elementy potrzebne do wykonania: definicje danych, wyrażenia warunków, wiadomości z typem danych, interfejsy usług | wykonywalny |
Zasada praktyczna jest prosta. Model dla kierownictwa rysuj elementami klasy opisowej. Pełny zestaw symboli zostaw na modele analityczne, które czytają osoby przeszkolone w BPMN.
ISO/IEC 27001: bezpieczeństwo informacji
ISO/IEC 27001 opisuje system zarządzania bezpieczeństwem informacji (SZBI, information security management system). Karta przedmiotu przywołuje polskie wydanie PN-EN ISO/IEC 27001:2017-06, które odpowiada międzynarodowemu wydaniu z 2013 roku. W 2022 roku ukazało się nowe wydanie ISO/IEC 27001:2022, które zmieniło przede wszystkim układ i listę zabezpieczeń. Główne pojęcia pozostały takie same.
Bezpieczeństwo informacji oznacza zachowanie trzech cech:
| Cecha | Znaczenie | Co może pójść źle w bibliotece |
|---|---|---|
| poufność (confidentiality) | informacja nie jest udostępniana osobom ani systemom nieuprawnionym | lista wypożyczeń czytelnika trafia do osoby postronnej |
| integralność (integrity) | informacja jest dokładna i kompletna | ktoś zmienia termin zwrotu bez śladu w systemie |
| dostępność (availability) | informacja jest dostępna i użyteczna na żądanie uprawnionej osoby | awaria katalogu blokuje wszystkie zamówienia |
Norma wymaga, żeby organizacja oceniła ryzyko dla informacji i zdecydowała, jak je ograniczyć. Służą do tego zabezpieczenia (controls). Ich katalog jest w załączniku A normy. W wydaniu z 2013 roku było ich 114, a w wydaniu z 2022 roku jest ich 93, pogrupowanych w cztery tematy: organizacyjne, osobowe, fizyczne i technologiczne. Numeracja zależy od wydania, dlatego w kursie posługujemy się nazwami zabezpieczeń. W modelach procesów najczęściej pojawiają się te:
| Zabezpieczenie | Jak widać je w modelu procesu |
|---|---|
| kontrola dostępu | kto (która linia) ma dostęp do obiektu danych lub magazynu danych |
| rozdział obowiązków | zadanie i jego zatwierdzenie leżą w różnych liniach |
| klasyfikacja informacji | adnotacja przy obiekcie danych: „dane osobowe”, „informacja publiczna” |
| przekazywanie informacji | przepływ komunikatów do innej organizacji i zakres przekazywanych danych |
| kopie zapasowe | zadanie systemowe lub magazyn danych z adnotacją o kopii |
| rejestrowanie zdarzeń | zadanie zapisujące ślad w rejestrze, np. kto zmienił status sprawy |
Rozdział obowiązków i punkty kontrolne omówimy szczegółowo na spotkaniu 8. Dziś wystarczy zapamiętać, że każde miejsce, w którym proces tworzy, zmienia lub przekazuje informację, jest miejscem, w którym trzeba zapytać o poufność, integralność i dostępność.
Wymagania norm w modelu procesu
Jak w praktyce połączyć normy z modelem? Najprościej przejść przez model krok po kroku i przy każdym kroku zadać trzy pytania:
- Jakość (ISO 9001): czy wiadomo, kto wykonuje krok i jakie ma kompetencje? Czy wynik kroku jest zapisany? Czy da się go zmierzyć?
- Bezpieczeństwo (ISO/IEC 27001): jaką informację przetwarza krok? Czy jest poufna? Kto ma do niej dostęp? Czy trafia poza organizację?
- Notacja (ISO/IEC 19510): czy element ma właściwy typ i czy model zachowuje reguły BPMN?
Odpowiedzi zapisujemy w modelu jako adnotacje (text annotation). To tekst w nawiasie kwadratowym, połączony z elementem linią kropkowaną, czyli asocjacją (association). Adnotacja nie zmienia przebiegu procesu. Jest komentarzem dla czytelnika.
Poniższy model to wypożyczenie międzybiblioteczne ze spotkania 1, uzupełnione o linię systemu bibliotecznego i cztery adnotacje z wymaganiami norm.
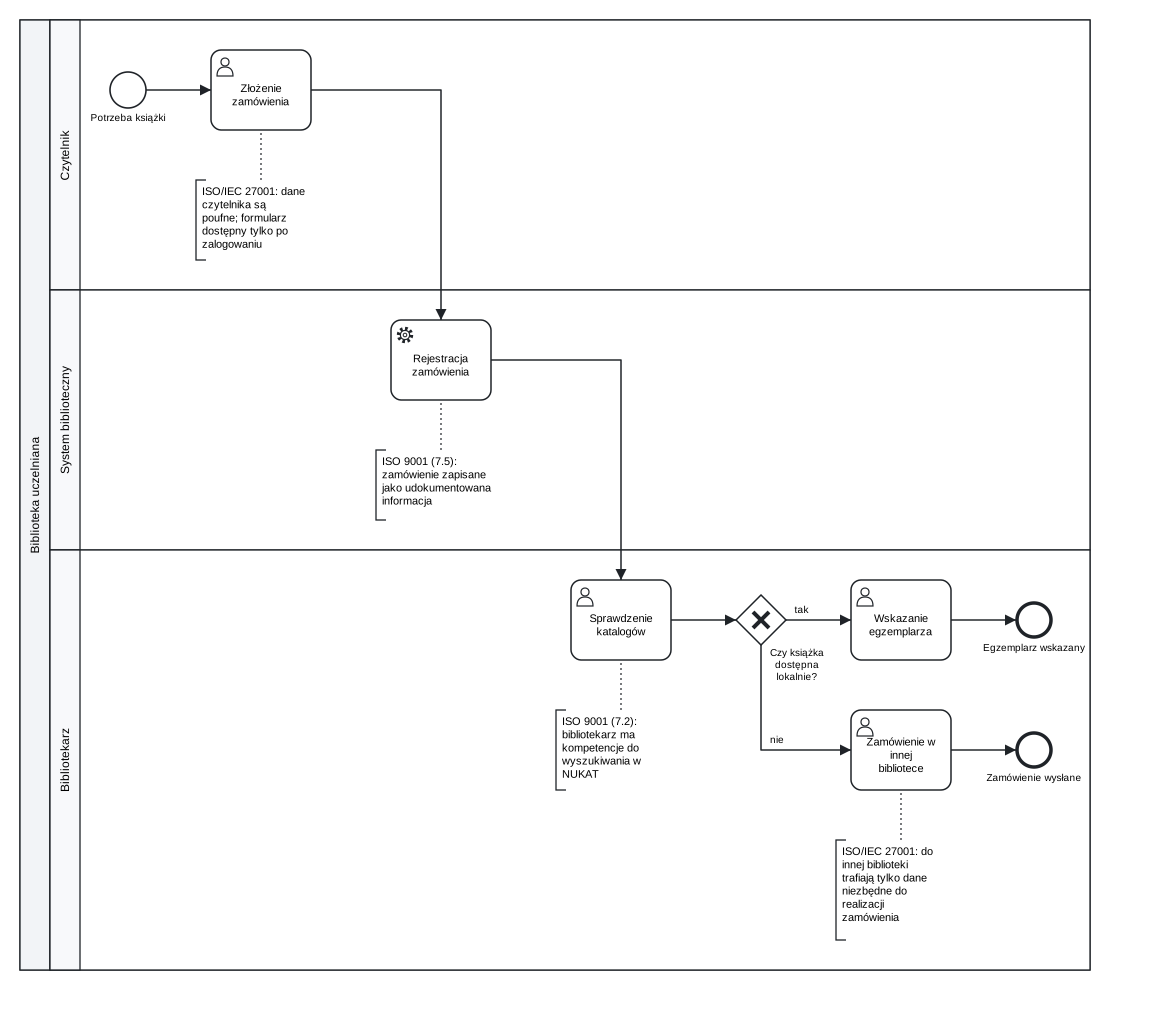
Rysunek 2.1: Wypożyczenie międzybiblioteczne z adnotacjami wskazującymi wymagania ISO 9001 i ISO/IEC 27001.
Zwróć uwagę na trzy rzeczy:
- Adnotacja przy „Rejestracji zamówienia” mówi, że od tej chwili zamówienie jest informacją zachowywaną. Gdyby tego kroku nie było, biblioteka nie miałaby dowodu, że zamówienie w ogóle złożono.
- Adnotacje dotyczące ISO/IEC 27001 stoją przy krokach, w których dane czytelnika są wprowadzane i przekazywane na zewnątrz. Tam ryzyko utraty poufności jest największe.
- Adnotacji jest mało. Model obsypany komentarzami przestaje być czytelny. Pełne wymagania lepiej zapisać w tabeli kroków albo w opisie procedury, a w modelu zostawić tylko najważniejsze.
Normy a dobry model
Normy nie mówią, czy model jest dobry. ISO 9001 wymaga, żeby procesy były określone, ale nie mówi, jak szczegółowo. ISO/IEC 19510 mówi, jak rysować, ale nie mówi, co rysować. O jakości modelu decydują trzy cechy, do których będziemy wracać przez cały kurs:
- zgodność z rzeczywistością: model pokazuje proces, który naprawdę zachodzi albo który organizacja zamierza wdrożyć;
- zgodność z notacją: model nie łamie reguł BPMN, co sprawdza walidator;
- przydatność: model odpowiada na pytanie, dla którego powstał, np. „gdzie przetwarzamy dane osobowe czytelnika?”.
2.2 Wyzwanie
Polecenie: uzupełnij tabelę kroków ze spotkania 1 o wymagania norm ISO 9001 i ISO/IEC 27001.
Dane wejściowe: Twoja tabela kroków z wyzwania 1. Jeśli jej nie masz, użyj tabeli „Wypożyczenie międzybiblioteczne” z części Nauka spotkania 1.
Wymagania:
- dodaj do tabeli kolumnę „Wymaganie normy”;
- przy każdym kroku zadaj trzy pytania z części Nauka i wpisz co najmniej jedno wymaganie przy co najmniej 5 krokach; podaj normę i nazwę zagadnienia, np. „ISO 9001: udokumentowane informacje (zachowywane)” albo „ISO/IEC 27001: poufność danych czytelnika”;
- wskaż co najmniej jedno miejsce, w którym informacja opuszcza organizację, i opisz, jakie dane przekazujesz i dlaczego tylko te;
- wskaż co najmniej jeden krok, którego wynik da się zmierzyć, i zaproponuj miarę (np. „czas od złożenia zamówienia do wysłania go do innej biblioteki”);
- pod tabelą wypisz, które dokumenty z kolumny „Dokumenty” są informacjami utrzymywanymi, a które zachowywanymi.
Praca: w tych samych parach co na spotkaniu 1. Wymieńcie się tabelą z inną parą na ostatnie 15 minut i sprawdźcie, czy znajdziecie wymaganie, które druga para przeoczyła.
Rezultat: plik proces-01.md z nową kolumną i listą pod tabelą. Ten sam plik wykorzystasz na następnym spotkaniu.
Czas: 50 minut, w tym 15 minut na wymianę tabel i 5 minut na podsumowanie.
Na co zwrócić uwagę
- Nie przepisuj normy. Wpisz konkretne wymaganie dla konkretnego kroku: „formularz dostępny tylko po zalogowaniu”, a nie „bezpieczeństwo”.
- Ten sam dokument może zmieniać rodzaj. Zamówienie w trakcie wypełniania to dokument roboczy, a po zarejestrowaniu staje się zapisem, czyli informacją zachowywaną.
- Krok, w którym dane opuszczają organizację, zwykle stanie się później przepływem komunikatów do innego basenu (spotkanie 4). Zaznacz go już teraz.
2.3 Pytania sprawdzające
- Czym różni się norma systemu zarządzania (ISO 9001, ISO/IEC 27001) od normy notacji (ISO/IEC 19510)?
- Które informacje wymagane przez punkt 4.4 ISO 9001 można odczytać bezpośrednio z diagramu BPMN, a których trzeba szukać w opisie procedury?
- Podaj przykład informacji utrzymywanej i informacji zachowywanej w procesie kwerendy archiwalnej.
- Wyjaśnij na przykładzie z kancelarii uczelni, czym różni się utrata poufności od utraty integralności informacji.
- Dlaczego to, że BPMN jest normą ISO, ma znaczenie dla instytucji publicznej, która dokumentuje swoje procesy?
- Która klasa zgodności BPMN wystarczy do modelu dla kierownictwa biblioteki, a która jest potrzebna do modelu uruchamianego w silniku procesów?